
Бесплатный SSL на ZevsHost
Все тарифы включают бесплатный SSL-сертификат Let's Encrypt с автопродлением каждые 90 дней. Продление происходит автоматически фоновым заданием AutoSSL — отслеживать срок действия вручную не требуется, пока домен указывает на серверы ZevsHost и DNS-записи не менялись сторонним образом.
Активация в cPanel
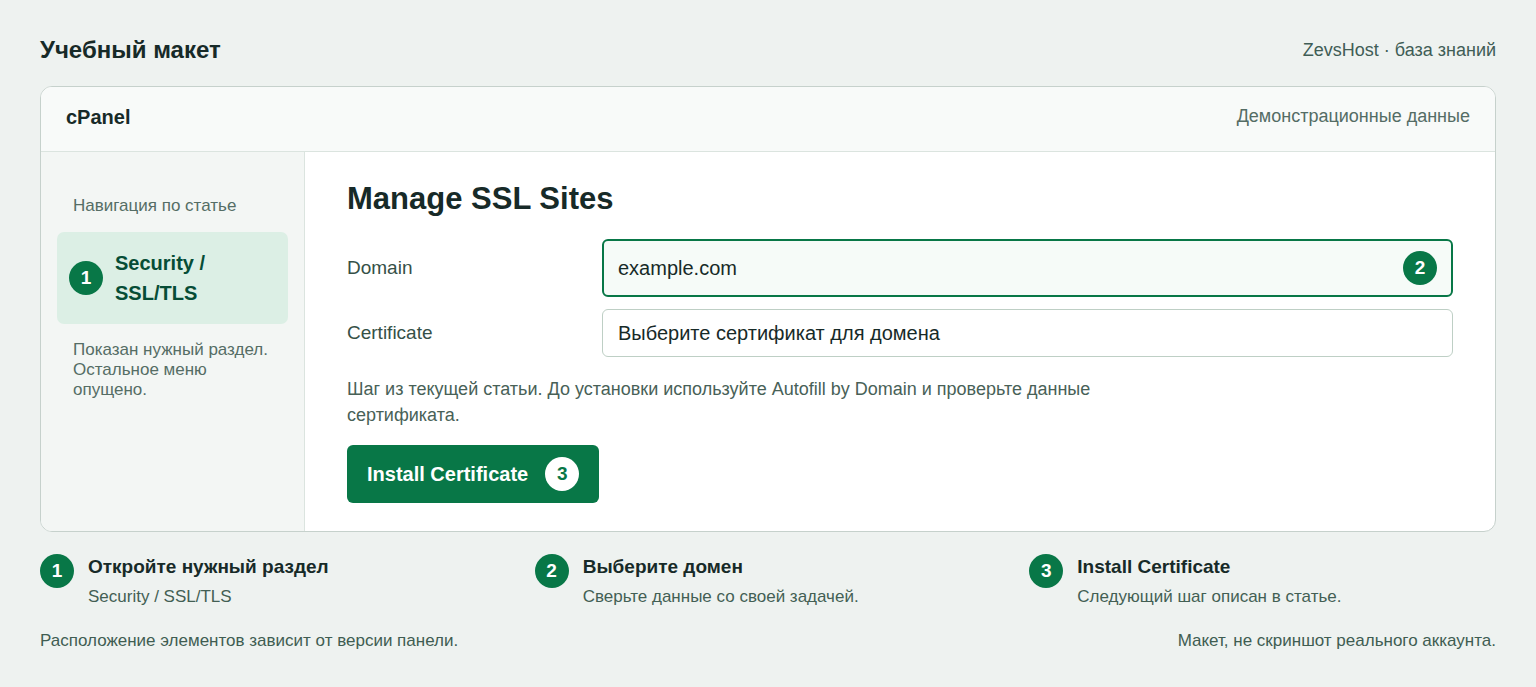
- Войдите в cPanel
- Найдите раздел «Security» → «SSL/TLS»
- Нажмите «Manage SSL Sites»
- Выберите домен и нажмите «Autofill by Domain»
- Нажмите «Install Certificate»
Если домен только что добавлен и DNS ещё не успел распространиться, AutoSSL не сможет пройти проверку домена (HTTP validation) и отложит выпуск сертификата до следующего цикла проверки — обычно это несколько часов.
Принудительный HTTPS
Чтобы перенаправлять всех посетителей на HTTPS, добавьте в .htaccess:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
Реальные ошибки SSL и что они означают
Если сертификат не подходит домену, браузер показывает:
NET::ERR_CERT_COMMON_NAME_INVALID
ERR_SSL_PROTOCOL_ERROR
Первая ошибка означает, что сертификат выпущен на другое имя — например, установлен только для yourdomain.com, а сайт открывают по www.yourdomain.com. Нужно перевыпустить сертификат с обоими вариантами имени через «Autofill by Domain», который добавляет www автоматически без ручного редактирования списка имён. Вторая ошибка возникает, когда браузер пытается открыть HTTPS-соединение на порт, где сертификат вообще не установлен, либо сервер отдаёт только HTTP. Ещё одно частое сообщение — предупреждение о смешанном содержимом в консоли разработчика:
Mixed Content: The page at 'https://yourdomain.com/' was loaded over
HTTPS, but requested an insecure image 'http://yourdomain.com/logo.png'
Оно не блокирует страницу полностью, но браузер помечает сайт как «не полностью защищённый», убирая зелёный замок. Причина — жёстко прописанные http:// ссылки на картинки, скрипты или стили в коде шаблона, а не в самом SSL-сертификате.
Let's Encrypt и платный SSL: сравнение
| Параметр | Let's Encrypt (AutoSSL) | Платный DV/OV/EV |
|---|---|---|
| Стоимость | Бесплатно | От нескольких $ в год |
| Срок действия | 90 дней, автопродление | 1–2 года, продление вручную |
| Проверка организации | Нет (только домен) | Есть у OV и EV |
| Wildcard-поддомены | Требует DNS-валидации | Поддерживается почти всегда |
Разница между уровнями проверки DV, OV и EV подробно разобрана в статье про типы SSL-сертификатов.
Как проверить срок действия сертификата вручную
Хотя AutoSSL продлевает сертификат сам, полезно уметь проверить дату истечения напрямую, не полагаясь только на письма от cPanel — письма о продлении иногда попадают в спам-фильтр почтового ящика администратора:
echo | openssl s_client -connect yourdomain.com:443 -servername yourdomain.com 2>/dev/null | openssl x509 -noout -datesКоманда выведет две строки: notBefore — дату выпуска, и notAfter — дату истечения. Если до notAfter осталось меньше недели, а AutoSSL молчит, стоит вручную зайти в «SSL/TLS Status» в cPanel и запустить проверку — иногда цикл автопродления пропускает домен из-за временного сбоя DNS-валидации на момент проверки.
Когда бесплатного SSL недостаточно
- Требуется сертификат с проверкой организации (OV) или расширенной проверкой (EV) для финансовых или юридических сервисов
- Нужен wildcard-сертификат на неограниченное число поддоменов сразу — на shared-хостинге это требует отдельной настройки DNS-валидации, не всегда доступной через интерфейс cPanel
- Сайт использует внешний CDN или прокси (например, Cloudflare) в режиме, требующем совместимого origin-сертификата — здесь применяется отдельная логика выпуска
- Требуется сертификат сроком на 1–2 года без автопродления — например, для встраиваемых устройств, которые сверяют срок действия вручную
- Сайт работает через реверс-прокси или балансировщик нагрузки со своим собственным терминированием TLS — AutoSSL cPanel в этом случае вообще не видит домен и не может пройти проверку
Проверка
- Перейдите на сайт по HTTPS. В адресной строке браузера должен отобразиться замок
- Проверьте цепочку сертификата командой
openssl s_client -connect yourdomain.com:443 -servername yourdomain.com - Убедитесь, что HTTP-версия сайта редиректит на HTTPS, а не отдаёт контент напрямую:
curl -I http://yourdomain.comдолжен вернуть код 301
Если после установки сертификата остаются предупреждения о смешанном контенте, разбор и исправление таких ссылок — в статье про Mixed Content HTTPS. Для усиления защиты после проверки редиректа стоит подключить HSTS — см. статью про HSTS: принудительный HTTPS.
Частые вопросы
Нужно ли самому продлевать бесплатный SSL-сертификат?
Нет, сертификат Let's Encrypt продлевается автоматически фоновым заданием AutoSSL, пока домен указывает на серверы хостинга и DNS-записи не менялись сторонним образом. Отслеживать дату истечения вручную не обязательно, но полезно иногда проверить её напрямую через консоль, поскольку письмо о продлении способно затеряться в спам-фильтре почтового ящика администратора.
Почему сертификат не выпускается сразу после добавления нового домена?
Если домен только что подключен, а DNS-записи ещё не успели распространиться по сети, служба автоматического выпуска не может пройти проверку владения доменом и откладывает выдачу сертификата до следующего цикла проверки. Обычно это занимает несколько часов, после чего попытка повторяется сама, без участия владельца сайта.
Подойдёт ли бесплатный SSL, если сайт работает через внешний CDN или прокси?
Не всегда: такая схема требует совместимого сертификата на исходном сервере и использует отдельную логику выпуска, отличную от обычной активации через панель управления. Если же перед сайтом стоит собственный реверс-прокси или балансировщик нагрузки с собственным завершением TLS-соединения, система автоматического выпуска вообще не видит домен и не способна подтвердить владение им.
Почему после установки сертификата браузер всё равно предупреждает о смешанном содержимом?
Такое предупреждение не связано с самим сертификатом: оно появляется, когда в коде шаблона жёстко прописаны незащищённые ссылки на картинки, скрипты или стили. Страница продолжает открываться, но браузер убирает зелёный замок и помечает соединение как не полностью защищённое, пока все подобные ссылки в коде не будут исправлены на защищённые.